Описание
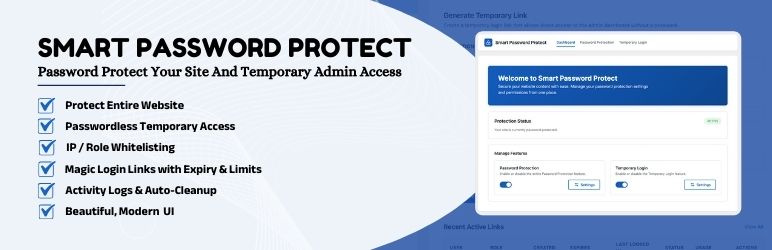
Password Protect — самый мощный и универсальный плагин безопасности для WordPress. Он сочетает в себе надёжную защиту всего сайта паролем с современной системой временного входа, давая вам полный контроль над тем, кто получает доступ к вашему сайту.
Разрабатываете ли вы сайт в тестовой среде, переводите сайт в режим обслуживания или вам нужно предоставить временный доступ администратора разработчику — Smart Password Protect поможет вам.
Мы проанализировали лучшие плагины безопасности на рынке и создали лучшее, всё-в-одном решение. Хватит устанавливать несколько плагинов для «Режима обслуживания», «Защиты паролем» и «Временного входа». Получите всё это в одном лёгком, высокопроизводительном пакете.
🔥 Обзор ключевых функций
1. 🔐 Защита всего сайта паролем (Режим обслуживания)
Мгновенно заблокируйте свой сайт WordPress одним паролем. Это идеально подходит для тестовых сайтов, частных портфолио или режима обслуживания.
- Защита в один клик: Мгновенное включение или отключение защиты из консоли.
- Brute-Force Protection: Prevent dictionary attacks with built-in rate limiting that temporarily locks out users after too many incorrect password guesses.
- Белый список IP: Разрешить определённым IP-адресам (например, вашему офису, дому или клиенту) обходить пароль.
- Обход для роли пользователя: Разрешить администраторам или вошедшим пользователям доступ к сайту без пароля.
- SEO-дружественный: Автоматически отправляет заголовки
noindex, чтобы предотвратить индексацию вашего приватного/тестового контента Google. - Современная форма пароля: Красивая, адаптивная страница входа, которая отлично выглядит на всех устройствах.
- Запомнить меня: Пользователи могут выбрать оставаться в системе до 7 дней (настраивается).
- Настройка: Лёгкая настройка внешнего вида страницы пароля через CSS.
2. 🔗 Временный вход без пароля (Волшебные ссылки)
Создавайте безопасные, самоуничтожающиеся ссылки для входа, чтобы предоставить временный доступ администратора, не сообщая свои реальные учётные данные.
- Безопасный доступ для разработчиков: Безопасное предоставление прав администратора разработчикам или агентам поддержки.
- Авто-истечение: Установка истечения срока действия ссылок через 1 час, 1 день, 7 дней или в произвольную дату.
- Учётные данные не нужны: Пользователи входят просто по клику на ссылку. Логин или пароль не требуются.
- Управление ролями: Назначение любой роли (Администратор, Редактор, Подписчик) временному пользователю.
- Переключение расширенных опций: Показать/скрыть расширенные настройки (Лимиты входа, Роль пользователя) одним щелчком.
- Перенаправление после входа: Автоматическое перенаправление пользователей на определённую страницу (например, Настройки, Главная или Призвольный URL).
- Журналы активности: Точное отслеживание входа временного пользователя, его IP-адреса и браузера.
- Лимиты входа: Ограничение количества раз использования ссылки.
- Safe Content Reassignment: When a temporary user is deleted, any posts, pages, WooCommerce products, or other custom post types they created or modified are automatically reassigned to the admin — never trashed or lost.
- Самосохранение: Временные пользователи не могут деактивировать или удалить сам плагин Smart Password Protect.
- Блокировка профиля: Временным пользователям заблокировано редактирование своего профиля или создание/удаление других пользователей.
- Ручное управление статусом: Вручную изменяйте статус временного входа (Активен, Неактивен, Истёк) прямо из консоли.
- Автоматический выход из системы: Пользователи немедленно выходят из системы, когда их токен становится неактивным или истекает.
- Защита при деактивации плагина: Все временные пользователи автоматически выходят из системы при деактивации плагина.
- Повышенная безопасность: Многоуровневая проверка аутентификации предотвращает доступ с недействительными токенами.
- Full Third-Party Compatibility: Temporary users with admin role can access WooCommerce (products, orders, setup wizard), Elementor, and all other third-party plugin pages without any access issues.
3. 🛡️ Расширенная безопасность и журналы
Внимательно следите за тем, кто получает доступ к вашему сайту, и обеспечьте максимальную безопасность.
- Подробный журнал аудита: Просмотр истории каждого временного входа, включая время, IP и браузер.
- Защита от ботов: Блокирует поисковых роботов, когда защита активна.
- Управление возможностями: Ограничение временных администраторов в удалении плагинов или тем.
- Умная валидация: Автоматическая проверка истечения срока действия токена и лимитов использования перед предоставлением доступа.
- Контроль аутентификации в реальном времени: Автоматически завершает сеансы пользователей, когда токены деактивируются, истекают или удаляются.
- Валидация на уровне запроса: Проверяет статус токена при каждом запросе для предотвращения несанкционированного доступа.
- Безопасная аутентификация на основе файлов cookie: Устанавливает безопасные, httponly cookie, срок действия которых автоматически истекает через 1 день.
4. 💻 WP-CLI Support (Developers)
Manage the plugin straight from the terminal — perfect for scripting, provisioning, staging automation, and lockout recovery.
wp sppwp status— Overview of features, protection state, and password status.wp sppwp feature list|enable|disable— Toggle Password Protection or Temporary Login features.wp sppwp protection enable|disable|status— Turn site protection on or off.wp sppwp protection password set <password>— Change the protection password.wp sppwp protection password generate— Generate and set a strong random password.wp sppwp protection ip list|add|remove— Manage the allowed IP whitelist. Runaddwith no argument to auto-detect and whitelist your current IP.wp sppwp protection permission list|enable|disable— Control bypass permissions (admin, logged-in, rss, rest, login-page, xmlrpc).- Lockout-Safe: The CLI refuses to enable protection when no password is set, so you can never lock everyone out by accident.
- Script-Friendly: Supports
--format=json|csv|yamland--porcelainoutput with proper exit codes.
5. 🌍 Multi-Language Support
Используйте плагин на родном языке с полной поддержкой перевода.
- 20+ Languages: German, French, Spanish, Italian, Portuguese, Russian, Chinese (Simplified & Traditional), Arabic, Hindi, Bengali, Dutch, Polish, Czech, Danish, Bulgarian, Catalan, Croatian, and more.
- Готовность к поддержке RTL: Совместимость с языками с письмом справа налево.
- Внесите свой вклад: Помогите нам с переводом! Отправляйте переводы через translate.wordpress.org.
⚡ Сценарии использования Smart Password Protect
⚡ Вариант использования №1: Безопасные среды разработки и тестирования
Защитите сайт вашего клиента, пока он находится в разработке. Используйте функцию «Защита паролем», чтобы скрыть сайт от публики и поисковых систем (noindex), позволяя вам и вашему клиенту видеть прогресс. Это профессиональный способ работы с тестовыми сайтами без сложных настроек сервера.
⚡ Вариант использования №2: Предоставление безопасного временного доступа разработчикам
Нужен разработчик, чтобы исправить ошибку? Не делитесь своими данными администратора. Вместо этого создайте «Временную ссылку для входа» с определённой ролью и сроком действия. Они получают доступ в один клик, а вы — спокойствие, зная, что срок действия доступа истечёт автоматически и они не смогут удалить ваши плагины.
⚡ Вариант использования №3: Режим обслуживания стал простым
Обновляете сайт или меняете дизайн? Мгновенно заблокируйте весь сайт одним паролем. Вы можете добавить свой IP-адрес в белый список, чтобы продолжать работу, в то время как посетители видят профессиональную страницу ввода пароля. Это быстрее и проще, чем устанавливать отдельный плагин режима обслуживания.
⚡ Вариант использования №4: Эксклюзивные портфолио клиентов
Демонстрируйте свои работы приватно. Защитите свой сайт-портфолио паролем и сообщайте его только потенциальным клиентам. Это гарантирует, что ваша творческая работа останется эксклюзивной и конфиденциальной до тех пор, пока вы не будете готовы показать её миру.
⚡ Вариант использования №5: Внутренняя документация компании
Создайте частный хаб для вашей команды. Ограничьте доступ к внутренним инструментам, вики или ресурсам. С функцией «Обход для роли пользователя» ваши сотрудники, вошедшие в систему, могут беспрепятственно получать доступ к контенту, не вводя пароль каждый раз, в то время как посторонние остаются заблокированными.
⚡ Вариант использования №6: Частные семейные и личные блоги
Делитесь личными историями и фотографиями только с теми, кому доверяете. Установите простой пароль для всего сайта, чтобы семья и друзья могли видеть ваш контент, защищая его от посторонних и ботов. Это идеальное решение для сохранения приватности личных воспоминаний.
🚀 Изучите функции Smart Password Protect
✅ Полная защита сайта — 100% БЕСПЛАТНО
Что это делает: Мгновенно блокирует весь ваш сайт WordPress за экраном ввода пароля. Только посетители с правильным паролем могут получить доступ к вашему контенту.
Как использовать:
1. Перейдите в Smart Password Protect > Защита паролем.
2. Переключите «Включить защиту паролем» в положение Вкл.
3. Введите желаемый пароль в поле «Установить пароль».
4. (Необязательно) Настройте длительность «Запомнить меня», чтобы контролировать, как долго пользователи остаются в системе.
✅ Безопасные временные ссылки для входа — Без логина и пароля
Что это делает: Создаёт уникальную «Волшебную ссылку», которая автоматически авторизует пользователя с определённой ролью и сроком действия. Идеально для разработчиков или агентов поддержки.
Как использовать:
1. Перейдите в Smart Password Protect > Временный вход.
2. Выберите срок действия (например, 7 дней).
3. (Необязательно) Нажмите «+ Показать расширенные опции», чтобы установить конкретную роль пользователя или лимит входа.
4. Нажмите Создать ссылку и скопируйте URL.
✅ Доступ администратора без пароля
Что это делает: Позволяет администраторам получать доступ к сайту без ввода пароля защиты, экономя время и нервы.
Как использовать:
1. Перейдите в Smart Password Protect > Защита паролем > Права доступа.
2. Переключите «Разрешить администраторов» в положение Вкл.
3. Теперь, если вы вошли в WordPress как администратор, вы автоматически пропустите экран ввода пароля.
✅ Разрешить RSS-ленты
Что это делает: Гарантирует доступность ваших RSS-лент, даже когда сайт защищён паролем.
Как использовать:
1. Перейдите в Smart Password Protect > Защита паролем > Права доступа.
2. Переключите «Разрешить RSS-ленты» в положение Вкл.
3. Ваши RSS-ленты (например, /feed) теперь будут публично доступны без пароля.
✅ Разрешить REST API
Что это делает: Позволяет внешним приложениям и мобильным приложениям получать доступ к данным вашего сайта через WordPress REST API, обходя защиту.
Как использовать:
1. Перейдите в Smart Password Protect > Защита паролем > Права доступа.
2. Переключите «Разрешить REST API» в положение Вкл.
3. Точки доступа REST API вашего сайта (например, /wp-json) теперь будут доступны.
* Примечание: При отключении запросы API будут возвращать ошибку 401 Unauthorized с сообщением «Password protection is enabled».
✅ Умный белый список IP
Что это делает: Предоставляет мгновенный доступ определённым IP-адресам (например, вашему дому или офису), чтобы вам не нужно было вводить пароль.
Как использовать:
1. Перейдите в Smart Password Protect > Защита паролем > Настройки IP.
2. Нажмите Автозаполнение ввода, чтобы определить ваш текущий IP-адрес.
3. Нажмите Добавить IP, чтобы добавить его в белый список. Вы можете добавить столько IP, сколько вам нужно.
✅ Журнал временного входа
Что это делает: Просмотр истории использования временного входа и действий пользователей.
Как использовать:
1. Перейдите в Smart Password Protect > Временный вход.
2. Нажмите на вкладку Журналы.
3. Просмотрите список всех недавних попыток входа, чтобы убедиться в отсутствии несанкционированного доступа.
✅ Автоочистка: Истёкшие ссылки и журнал временного входа
Что это делает: Автоматически удаляет истёкшие временные ссылки входа и пользователей из вашей базы данных, чтобы сохранить сайт чистым и безопасным.
Как использовать:
1. Перейдите в Smart Password Protect > Временный вход > Настройки.
2. Найдите настройку Автоочистка истёкших ссылок.
3. Установите количество дней (например, 30 дней), после которых истёкшие журналы и пользователи будут удалены навсегда.
⚡ Причины выбрать Smart Password Protect
⚡ Причина №1: Бескомпромиссная безопасность и контроль
Легко улучшите механизмы защиты вашего сайта. Smart Password Protect позволяет мгновенно заблокировать весь ваш веб-сайт одним паролем, предлагая при этом гранулярное управление, такое как белый список IP и обход для ролей пользователей. Созданный с использованием передового шифрования и логики «Самосохранения», он гарантирует, что временные пользователи не смогут отключить плагин или захватить ваш сайт, обеспечивая вам полное спокойствие.
⚡ Причина №2: Устраните риск передачи учётных данных
Никогда больше не делитесь своим логином и паролем администратора. С нашей функцией Временный вход (Волшебные ссылки) вы можете создавать безопасные, самоуничтожающиеся ссылки доступа для разработчиков или агентов поддержки. Эти ссылки используют криптографически стойкие токены и позволяют войти одним кликом без ввода каких-либо данных. Как только работа выполнена, доступ автоматически отзывается, сохраняя вашу основную учётную запись администратора в полной безопасности.
⚡ Причина №3: Автоматизированное управление без хлопот
Попрощайтесь с ручной очисткой пользователей. Настройте автоматическое истечение срока действия временных ссылок через 1 час, 1 день или 7 дней. Наша интеллектуальная система «Автоочистки» работает в фоновом режиме, навсегда удаляя истёкшие ссылки и временные учётные записи из вашей базы данных. Этот подход «настроил и забыл» сохраняет ваш сайт чистым и снижает административную нагрузку.
⚡ Причина №4: Ценная информация с журналами активности
Знание — сила. Будьте в курсе с нашими подробными Журналами активности, которые отслеживают каждое событие временного входа. Контролируйте, кто именно заходил на ваш сайт, когда они вошли, их IP-адрес и даже информацию о браузере. Этот аудит необходим для мониторинга безопасности и гарантирует, что у вас всегда есть контроль над внешним доступом.
⚡ Причина №5: Оптимизирован для скорости и SEO
Не позволяйте безопасности замедлять вас. Smart Password Protect спроектирован лёгким и без лишнего кода, гарантируя нулевое влияние на скорость загрузки вашего сайта. Он также автоматически соблюдает лучшие практики SEO, отправляя заголовки noindex для защищённого контента, предотвращая индексацию тестовых сайтов или частных страниц Google. Плюс, он бесшовно работает с основными плагинами кеширования, такими как WP Rocket и W3 Total Cache.
⚡ Причина №6: Универсальный набор инструментов
Перестаньте захламлять свой сайт множеством плагинов. Smart Password Protect объединяет надежный Режим обслуживания, Защиту всего сайта паролем и Временный вход в единый пакет. Объединяя эти функции, вы уменьшаете конфликты плагинов, экономите ресурсы сервера и упрощаете свой рабочий процесс.
⚡ Причина №7: Интуитивный и современный пользовательский опыт
Мы считаем, что безопасность не должна быть сложной. Наш плагин имеет современную панель управления на базе React, интуитивно понятную и простую в навигации. От создания ссылок до переключения защиты — каждое действие на расстоянии одного клика. Форма пароля на сайте также полностью адаптивна и настраиваема, обеспечивая профессиональный вид для ваших посетителей на любом устройстве.
⚡ Reason #8: Built for Developers
Need more control? We’ve got you covered. Smart Password Protect is packed with hooks and filters, allowing developers to customize functionality to fit specific needs. Full WP-CLI support lets you toggle features, enable/disable protection, and change the password directly from the terminal — ideal for deployment scripts and staging automation. Whether you need to modify bypass rules, control REST API access, or integrate with other tools, our codebase is clean, documented, and developer-friendly.
Ознакомьтесь с другими нашими плагинами
Улучшите свой сайт WordPress с помощью других наших мощных плагинов:
- Access Defender — Продвинутый плагин безопасности для защиты вашего сайта WordPress от несанкционированного доступа и вредоносных атак.
- Contributors Gallery — Продемонстрируйте авторов вашего WordPress в красивой и настраиваемой галерее.
- Product Spotlight Badge — Выделите свои товары WooCommerce привлекательными значками для увеличения продаж.
- Redirect After Logout — Перенаправление пользователей на произвольную страницу после выхода из системы.
- Smart Optimizer — Мгновенное ускорение загрузки страниц оптимизацией в один клик
- Random Quote — Ежедневные вдохновляющие цитаты для WordPress
External services
This plugin does not contact any external service during normal use — the dashboard, password form, and temporary login links all run entirely on your own site.
The only exception is an optional WP-CLI convenience: running wp sppwp protection ip add without an IP address asks a public «what is my IP» service for your server’s public IP, so it can be added to the allowed list. Nothing is sent except the request itself (which reveals your server’s IP address to the service). The call is made only when you run that command; pass an IP explicitly (wp sppwp protection ip add 203.0.113.5) to avoid it.
- ipify (
https://api.ipify.org) — tried first. Terms & privacy - icanhazip (
https://icanhazip.com) — fallback if ipify is unreachable. Operated by Cloudflare. Terms, Privacy policy
Скриншоты


Установка
Быстрый старт (Рекомендуется)
Установка из консоли WordPress:
- Перейдите в Плагины > Добавить новый.
- Найдите «Smart Password Protect».
- Нажмите Установить Активировать.
Настройка за 2 минуты:
- Перейдите в раздел Smart Password Protect.
- Вы увидите главную Консоль с разделом «Управление функциями».
- Защита паролем включена по умолчанию. Нажмите Настройки, чтобы настроить пароль или отключить эту функцию, если она не нужна.
- Временный вход включён по умолчанию. Нажмите Настройки, чтобы создать волшебные ссылки или отключить эту функцию, если она не нужна.
Ручная установка
- Скачайте zip-файл плагина.
- Перейдите в Плагины > Добавить новый > Загрузить плагин.
- Загрузите и активируйте плагин.
- Следуйте шагам настройки выше.
Руководство по настройке
Для защиты сайта (Режим обслуживания):
- Перейдите на вкладку Защита паролем.
- Включите переключатель «Включить защиту паролем».
- Введите желаемый пароль.
- (Необязательно) Нажмите «Автозаполнение ввода», а затем «Добавить IP» в Разрешить IP-адреса, чтобы добавить себя в белый список.
Для временного доступа (Волшебные ссылки):
- Перейдите на вкладку Временный вход.
- Выберите срок действия (например, 7 Дней).
- Если вам нужны расширенные функции, нажмите «+ Показать расширенные опции».
- Макс. лимит входа: Необязательно. Ограничьте количество использований этой ссылки. Оставьте пустым или 0 для неограниченного использования.
- Роль: Выберите роль для временного пользователя (например, Администратор).
- Нажмите Создать ссылку.
- Скопируйте ссылку и поделитесь ею с вашим разработчиком или агентом поддержки.
Опции настройки:
- Правила обхода — Разрешить REST API или вошедшим в систему пользователям обходить защиту.
- Автоочистка — Автоматическое удаление истёкших временных ссылок.
- Управление возможностями — Ограничьте временных пользователей в удалении, установке, активации или деактивации плагинов и тем.
Часто задаваемые вопросы
-
Нужно ли мне создавать учётную запись пользователя для временного входа?
-
Нет! Плагин автоматически создаёт временного пользователя при генерации ссылки и удаляет/деактивирует его, когда срок действия истекает.
-
Могу ли я ограничить действия временного пользователя?
-
Да. Вы можете назначить определённую роль (например, Редактор) и даже ограничить возможности, такие как удаление плагинов, в настройках.
-
Будут ли поисковые системы индексировать мой защищённый паролем сайт?
-
Нет. Когда защита паролем активна, мы отправляем сигнал «noindex» поисковым системам, чтобы сохранить ваш контент приватным.
-
Могу ли я добавить свой IP-адрес в белый список?
-
Да. Плагин определяет ваш текущий IP, позволяя добавить его в белый список одним кликом.
-
Совместим ли этот плагин с конструкторами страниц, такими как Elementor или Divi?
-
Yes, it works perfectly with all major page builders and themes. Temporary users with the appropriate role (e.g., Administrator) will have full access to Elementor, Divi, and other page builders — just like a regular WordPress user with the same role.
-
Can temporary users access WooCommerce pages (products, orders, setup wizard)?
-
Yes! Temporary users with the Administrator or Shop Manager role can access all WooCommerce pages, including Products, Orders, Coupons, Settings, Analytics, and the Setup Wizard. The plugin respects the full capabilities of the assigned WordPress role, so any plugin that adds capabilities to that role (like WooCommerce) will work seamlessly.
-
Что произойдёт, если я деактивирую плагин?
-
Если вы деактивируете плагин, ваш сайт снова станет доступен всем, а защита паролем будет снята. Ваши настройки сохраняются в базе данных, поэтому, если вы активируете его позже, ваша конфигурация будет восстановлена.
-
Работает ли этот плагин с плагинами кеширования?
-
Да! Smart Password Protect разработан для работы с основными плагинами кеширования, такими как WP Rocket, W3 Total Cache и Autoptimize. Он автоматически обрабатывает правила кеширования, чтобы гарантировать правильную работу защиты паролем.
-
Могу ли я установить несколько паролей?
-
В настоящее время плагин поддерживает один пароль для всего сайта. Мы работаем над добавлением поддержки нескольких паролей в будущем обновлении.
-
Как сбросить пароль, если я его забуду?
-
As an administrator, you can simply log in to your WordPress dashboard (your-site.com/wp-admin), go to Settings > Smart Password Protect, and enter a new password — administrators bypass the password form by default. If you can’t reach wp-admin, see «What if I get locked out of my own site?» below.
-
Могу ли я защитить отдельные страницы или записи?
-
Пока нет, но это наша самая запрашиваемая функция! Мы активно работаем над «Гранулярной защитой», чтобы позволить вам блокировать отдельные страницы, записи и рубрики. Следите за следующим обновлением.
-
Что делать, если я заблокировал себя на собственном сайте?
-
You have two reliable options:
- WP-CLI (if your hosting supports it):
wp sppwp protection password generatesets a new password, orwp sppwp protection disableturns protection off entirely. - Recovery constant (no WP-CLI needed): Using your hosting file manager or FTP, add
define( 'SPPWP_RECOVERY', true );towp-config.php. The login screen becomes reachable (the rest of the site stays protected) so you can log in and set a new password. Remove the line afterwards.
- WP-CLI (if your hosting supports it):
-
Does the plugin support WP-CLI?
-
Yes! Smart Password Protect ships with a full set of WP-CLI commands under
wp sppwp:wp sppwp status— Overview of features, protection state, and password status.wp sppwp feature list/wp sppwp feature enable <feature>/wp sppwp feature disable <feature>— Manage thepassword_protectionandtemporary_loginfeatures.wp sppwp protection enable/wp sppwp protection disable/wp sppwp protection status— Control site protection.wp sppwp protection password set <password>— Set a new protection password (stored securely hashed).wp sppwp protection password generate [--length=<n>] [--porcelain]— Generate and set a strong random password.wp sppwp protection ip list/wp sppwp protection ip add [<ip>]/wp sppwp protection ip remove <ip>— Manage the allowed IP whitelist (IPv4 and IPv6). Runwp sppwp protection ip addwith no argument to auto-detect and whitelist your current IP.wp sppwp protection permission list/wp sppwp protection permission enable <permission>/wp sppwp protection permission disable <permission>— Control bypass permissions:admin,logged-in,rss,rest,login-page,xmlrpc.
As a safety measure,
wp sppwp protection enablerefuses to run when no password is set, preventing accidental site lockouts. Runwp help sppwpfor full documentation. -
Does this block XML-RPC (Jetpack, WordPress mobile app)?
-
Yes, while protection is active XML-RPC requests are blocked. If you use Jetpack or the WordPress mobile app, enable «Allow XML-RPC» in the Permissions settings.
-
Блокирует ли это WordPress REST API?
-
По умолчанию да. При блокировке любой запрос к REST API вернёт ошибку
401 Unauthorizedс кодомrest_forbidden. Вы можете включить «Разрешить REST API» в настройках Прав доступа, если вам нужно разрешить доступ для мобильных приложений или сторонних интеграций. -
Могу ли я по-прежнему получить доступ к обычной странице wp-login.php?
-
Да. У нас есть специальная настройка «Разрешить страницу входа», которая гарантирует, что ваша стандартная страница входа WordPress останется доступной, чтобы вы и ваша команда могли войти как обычно.
-
Что происходит с RSS-лентами, когда включена защита паролем?
-
По умолчанию RSS-ленты также защищены паролем. Если пользователь попытается получить доступ к защищённой ленте, он увидит форму ввода пароля (в виде HTML) вместо содержимого ленты.
-
Могу ли я разрешить RSS-ленты, оставив сайт защищённым?
-
Да. Вы можете включить «Разрешить RSS-ленты» в настройках Прав доступа. Это позволит RSS-ридерам и пользователям получать доступ к лентам вашего сайта без ввода пароля, в то время как остальная часть сайта останется заблокированной.
-
Мой RSS-ридер показывает форму ввода пароля. Как это исправить?
-
Это происходит, потому что лента защищена паролем. Чтобы исправить это, перейдите в Smart Password Protect > Защита паролем > Права доступа и включите «Разрешить RSS-ленты».
-
Я получаю ошибку ‘rest_forbidden’. Как это исправить?
-
Эта ошибка возникает, так как REST API заблокирован по умолчанию. Если вам нужно разрешить доступ (например, для мобильного приложения), перейдите в Smart Password Protect > Защита паролем > Права доступа и включите «Разрешить REST API».
-
What happens to content created by a temporary user when I delete them?
-
All content (posts, pages, WooCommerce products, and other custom post types) created or modified by the temporary user is automatically reassigned to the admin who created the temporary login link. Nothing is lost or trashed. This works exactly like WordPress’s built-in «Attribute all content to» option when deleting a user from Users > All Users.
-
Is it safe to delete a temporary user who has made changes to my site?
-
Yes, it is completely safe. When you delete a temporary login token (or when auto-cleanup removes an expired token), the plugin ensures all content is transferred to the admin account before deleting the temporary user. This includes:
- New posts/pages the temporary user created
- Existing content they edited or modified
- WooCommerce products (including variations, pricing, and inventory changes)
- Other custom post types (portfolio items, testimonials, events, etc.)
The content will appear under the admin’s name in the Posts/Pages/Products list, and all published content remains live on the frontend with no downtime or broken product links.
-
What actions by temporary users are tracked in the Activity Logs?
-
The Activity Logs track all significant actions performed by temporary users, including:
- Login events: When a temporary user logs in, including IP address and timestamp.
- Post actions: Creating, editing, publishing, trashing, or deleting posts, pages, and custom post types.
- Plugin actions: Activating, deactivating, uploading, or deleting plugins (if allowed in settings).
- Theme actions: Switching or deleting themes (if allowed in settings).
You can review the full activity history in Smart Password Protect > Temporary Login > Logs tab before deciding to delete a temporary user.
-
Нужно ли мне вручную удалять истёкшие временные ссылки?
-
No. You can configure «Expired Links Auto-cleanup» in the Temporary Login settings to automatically remove old links and users after a set number of days (e.g., 30 days). When auto-cleanup removes expired tokens, content is automatically reassigned to the admin — the same safe behavior as manual deletion.
-
Могут ли временные администраторы удалять других пользователей?
-
Нет. Наш модуль безопасности специально блокирует создание, удаление или редактирование других учётных записей временными пользователями, гарантируя, что они не смогут захватить ваш сайт.
-
Может ли временный пользователь деактивировать этот плагин?
-
Нет. У нас есть встроенная логика «Самосохранения», которая не позволяет временным пользователям деактивировать плагин Smart Password Protect, обеспечивая безопасность вашего сайта.
-
Могут ли временные пользователи редактировать свой профиль (изменять email/пароль)?
-
Нет. Доступ к экрану редактирования профиля заблокирован для временных пользователей, чтобы предотвратить изменение ими учётных данных или настроек аккаунта.
-
Что произойдёт, если ссылка будет использована больше разрешённого лимита?
-
Плагин немедленно заблокирует попытку входа и покажет сообщение об ошибке, указывающее, что ссылка достигла лимита использования.
-
Как долго действует временный вход?
-
После входа аутентификация действительна в течение 24 часов (стандартная продолжительность входа в WordPress). Пользователь должен снова воспользоваться ссылкой (если срок её действия не истёк), чтобы войти в систему после этого периода.
-
Безопасна ли ссылка для входа?
-
Да. Мы используем уникальный, рандомизированный токен для каждой ссылки. Кроме того, мы проверяем токен на время действия и лимиты использования при каждой попытке доступа.
-
Страница защиты паролем адаптирована для мобильных устройств?
-
Да! Форма пароля полностью адаптивна и оптимизирована для всех устройств, обеспечивая удобство для ваших посетителей на телефонах, планшетах и компьютерах.
-
Как долго посетители остаются в системе после ввода пароля?
-
По умолчанию опция «Запомнить меня» сохраняет вход в систему на 7 дней. Вы можете изменить эту продолжительность в Общих настройках.
-
Могу ли я настроить дизайн страницы ввода пароля?
-
Плагин поставляется с чистым, современным дизайном «из коробки». Вы можете дополнительно настроить его, используя произвольный CSS в вашей теме или переопределив стили плагина.
-
What happens if someone tries to guess my password too many times?
-
Smart Password Protect includes built-in brute-force protection. After 5 incorrect password attempts, the IP address is temporarily locked out from the password form for 15 minutes to prevent automated dictionary attacks.
-
How are my passwords stored?
-
Passwords are not stored in plain text. They are securely encrypted in your WordPress database using the core
wp_hash_password()function and authenticated using high-security HMAC-SHA256 cookies. -
How does the plugin handle IP address detection?
-
Smart Password Protect uses a hardened IP detection algorithm. Unlike many plugins that blindly trust
X-Forwarded-ForHTTP headers (which can be easily spoofed by attackers to bypass protection), our plugin securely validates the remote header chain against the actual remote address to prevent IP spoofing attacks. -
Can temporary login links be leaked in browser history or referer headers?
-
No. Our magical link generation system uses specialized redirection techniques to ensure the sensitive login token is immediately consumed and scrubbed. It will never be exposed in browser history, server logs, or third-party
Refererheaders.
Отзывы


Участники и разработчики
«Password Protect – Временный вход без пароля и защита всего сайта паролем» — проект с открытым исходным кодом. В развитие плагина внесли свой вклад следующие участники:
Участники
«Password Protect – Временный вход без пароля и защита всего сайта паролем» переведён на 9 языков. Благодарим переводчиков за их работу.
Перевести «Password Protect – Временный вход без пароля и защита всего сайта паролем» на ваш язык.
Заинтересованы в разработке?
Посмотрите код, проверьте SVN репозиторий, или подпишитесь на журнал разработки по RSS.
Журнал изменений
1.2.7
- New Feature: WP-CLI support — manage the plugin from the terminal with
wp sppwpcommands. - New:
wp sppwp statusshows an overview of features, protection state, and password status. - New:
wp sppwp feature list|enable|disabletoggles the Password Protection and Temporary Login features. - New:
wp sppwp protection enable|disable|statuscontrols site-wide protection. - New:
wp sppwp protection password set|generatechanges the protection password securely (always stored hashed). - New:
wp sppwp protection ip list|add|removemanages the allowed IP whitelist with IPv4/IPv6 validation —addwith no argument auto-detects and whitelists your current IP. - New:
wp sppwp protection permission list|enable|disablecontrols bypass permissions (admin, logged-in, rss, rest, login-page, xmlrpc). - Security: The CLI refuses to enable protection when no password is set, preventing accidental site lockouts.
- Improvement: All CLI commands support
--format=json|csv|yamloutput and script-safe exit codes. - New: Lockout recovery — add
define( 'SPPWP_RECOVERY', true );towp-config.phpto reach the login screen while the rest of the site stays protected. - New: «Allow XML-RPC» permission. XML-RPC is now blocked while protection is active unless this is enabled (needed for Jetpack and the mobile app).
- Security: Temporary users can no longer change the protection password, toggle protection, whitelist IPs, or disable the Password Protection feature via the REST API.
- Security: Temporary users can no longer deactivate the plugin via bulk actions or the REST API.
- Security: Anonymous
admin-ajax.phpandxmlrpc.phprequests are now covered by site protection. Visitors who unlocked the site keep working AJAX. - Security: Fixed X-Forwarded-For handling behind trusted proxies — the client IP can no longer be spoofed to bypass the IP whitelist or rate limiting.
- Security: Temporary login role changes are now validated (prevents assigning unknown roles).
- Security: Allowed IPs submitted through the dashboard are validated.
- Fix: Data migrations now run on WP-CLI and automatic updates, not only when an admin visits wp-admin.
- Fix: Custom expiration dates for temporary logins now use the site timezone.
- Fix: Temporary login list returns to page 1 when changing the filter or sort.
- Fix: Admin notices now stack correctly; the «Current IP» box no longer hangs if the lookup fails.
- Improvement: Uninstall now removes all plugin transients and scheduled events.
- Improvement: Performance — fewer autoloaded options, no schema queries on every activity log write, and a new index on the activity log table.
- Fix: Activating/deactivating a temporary login link no longer resets its usage limit or shortens its expiry.
- Fix: Turning off the Temporary Login feature now logs out all temporary users.
- Fix: Password-protected responses are marked uncacheable, so page caches/CDNs can’t serve unlocked content to other visitors.
- Fix: An expired form session now shows a friendly message instead of the «link has expired» error page.
- Fix: Passwords are no longer altered before hashing (existing passwords keep working). Whitespace-only passwords are rejected.
- Fix: Rate-limit attempts and duration can no longer be set to 0 (which caused permanent lockouts).
- Fix: Temporary login sessions no longer end after 24 hours for longer links.
- Fix: A single click on a temporary login link no longer counts twice. Link-preview bots (Messages, Slack, WhatsApp, Teams, etc.) and browser prefetch/prerender no longer log in or use up the link, and repeat requests from the same browser within 30 seconds count as one login.
- Security: One-time (limited) login links can no longer be used several times by opening them in parallel — the usage check is now atomic.
- Improvement: No more redirect to the plugin dashboard after every update; the activation redirect skips bulk activations.
- Improvement: Admin bar output is now escaped and translatable; external services are documented in the readme.
1.2.6
- Security: Resolved all reported npm audit vulnerabilities in build and development tooling by pinning patched transitive dependencies.
- Improvement: Updated WordPress (Gutenberg) JavaScript dependencies to their latest versions.
1.2.5
- Fix: Removed deprecated
load_plugin_textdomain()call to align with modern WordPress translation standards. - Improvement: Resolved false-positive WP Plugin Check warnings regarding direct database queries.
- Improvement: Excluded developmental configuration files from the final production plugin payload.
- Improvement: Unified global variable naming conventions in frontend template files.
1.2.4
- Fix: Content created or modified by temporary users is now reassigned to the admin instead of being trashed when the temp user is deleted
- Security: Passwords are now hashed using wp_hash_password() instead of stored in plaintext
- Security: Prevent IP spoofing bypasses by securing IP address detection
- Security: Temp user detection now relies solely on database user_meta instead of client-side cookies
- Security: Added sanitize and validate callbacks to all REST API routes
- Security: Added brute-force rate-limiting protection to the password form
- Security: Temporary login tokens are no longer exposed in browser history or referer headers
- Security: Temporary users are now created with a site-specific email domain instead of example.com
- Security: Temporary user roles are now properly validated against registered WordPress roles before creation
- Improvement: Replaced soft-deprecated
current_time('timestamp')with standardtime()across the codebase - Security: Auth cookie now uses HMAC-SHA256 signature instead of storing password hash
- Security: Password hash is no longer exposed via the REST API
- Improvement: Cookie verification is ~5000× faster (HMAC vs bcrypt on every page load)
- Improvement: Migration system with version-gated upgrades (Migrator class)
- Improvement: Password field shows actual character count with dot indicators
- Improvement: Admin can clear password to disable protection
- Fix: Auth cookie no longer stores the password hash directly
- Fix: Dashboard CSS version now follows plugin version to prevent stale cache after updates
- Fix: Fallback for falsy boolean values in API endpoints
- Fix: Removed duplicate docblocks in AdminBar class
- Security: Used
$wpdb->preparefor table identifiers in all direct SQL queries - Fix: Temporary users with admin role can now access WooCommerce, Elementor, and other third-party plugin pages
- Improvement: Temporary user role is synced from token data on login, ensuring consistent permissions
- Improvement: Temporary user role is now immediately updated when changed from the dashboard
- Improvement: Temporary usernames now use the
sppwp-temp-prefix for better identification - Props: Thanks to Kamrul Hasan (bosskhj) for suggesting the temporary user content reassignment fix.
1.2.3
- Fix: Fixed Protected Permissions settings not saving when toggling options.
- Improvement: Merged community translations from translate.wordpress.org for Arabic, Croatian, Dutch (Belgium), and Spanish.
- Props: Thanks to Jurica Zuanovic (yuraz), Pieterjan Deneys (NekoJonez), Fernando Tellado (fernandot), and Morten Ellegaard Larsen (ellegaarddk) for translation contributions and reviews.
1.2.2
- Improvement: Improved translation accuracy and workflow.
- Improvement: Merged community translations from translate.wordpress.org for Bengali, Hindi, Dutch, and Russian.
- Props: Thanks to Noruzzaman, Ghazi Asif Salahuddin (Lenin), Sumit Singh, Peter Smits, and Irina for translation contributions and reviews.
1.2.1
- Fix: Fixed temporary users being blocked from accessing options.php (now allowed for settings access).
- Improvement: Added responsive mobile design with card-based table layout.
- Improvement: Improved Dashboard and settings page styling with CSS classes instead of inline styles.
- New: Added 17 new language translations — Bulgarian, Catalan, Czech, German, English (Australia), French, Croatian, Italian, Dutch (Belgium), Polish, Portuguese (Brazil), Russian, and Chinese (Taiwan).
- Props: Thanks to Kamrul Hasan for suggesting the mobile and tablet responsive support.
1.2.0
- Новая функция: Изменение статуса временного входа (Активен, Неактивен, Истек) вручную прямо из консоли.
- Новая функция: Добавлена поддержка бенгальского языка (বাংলা) — Полный перевод всех интерфейсов плагина.
- Безопасность: Временные пользователи теперь немедленно разлогиниваются, когда статус их токена меняется на неактивный или истекший.
- Безопасность: Временные пользователи автоматически разлогиниваются при удалении их токенов.
- Безопасность: Все временные пользователи автоматически разлогиниваются при деактивации плагина.
- Безопасность: Усилена проверка аутентификации для предотвращения доступа с неактивными или истекшими токенами.
- Улучшение: Комплексный рефакторинг кода для лучшей сопровождаемости и соблюдения принципов DRY (~1300+ строк дублирующегося кода удалено).
- Улучшение: Улучшены сообщения обратной связи при обновлении статуса токена (для ясности добавлено ключевое слово «функция»).
- Улучшение: Улучшена обработка параметров REST API с помощью вспомогательных методов.
- Исправление: Исправлена проблема сохранения аутентификации, когда неактивные/истекшие токены сохраняли статус вошедшего в систему.
- Производительность: Улучшена производительность плагина и снижено потребление памяти благодаря оптимизации кода.
1.1.1
- Новая функция: Добавлена ссылка «Запросить функцию» в админ-панель и навигацию заголовка для упрощения обратной связи.
- Новая функция: Добавлен виджет боковой панели «Полезные ссылки» в консоль для быстрого доступа к поддержке и отзывам.
- Улучшение: Обновленный интерфейс с современными акцентными цветами и улучшенным стилем.
- Исправление: Исправлена обработка опций переключения функций для обеспечения надежности.
- Исправление: Улучшена поддержка перевода для модальных диалоговых окон.
1.1.0
- Новая функция: Ссылки временного входа — Создание волшебных ссылок с истечением срока, лимитами входа и назначением ролей.
- Новая функция: Журнал активности — Отслеживание подробной истории использования ссылок временного входа.
- Новая функция: Консоль — Централизованный хаб для управления функциями и статусом плагина.
- Новая функция: Расширенные права — Детальный контроль над тем, кто может обходить защиту (RSS, REST API и т.д.).
- Новая функция: Контроль возможностей — Ограничение временных пользователей в выполнении действий с плагинами/темами.
- Улучшение: Рефакторинг кода для повышения производительности и удобства сопровождения.
- Улучшение: Обновление настроек в реальном времени для более плавного взаимодействия с пользователем.
1.0.1
- Исправлены конфликты с другими плагинами.
- Исправлены конфликты вкладок навигации.
- Улучшена производительность CSS и JS.
1.0.0
- Первый выпуск.